
Certyfikat kwalifikowany w Windows - co oznacza i kiedy jest potrzebny?
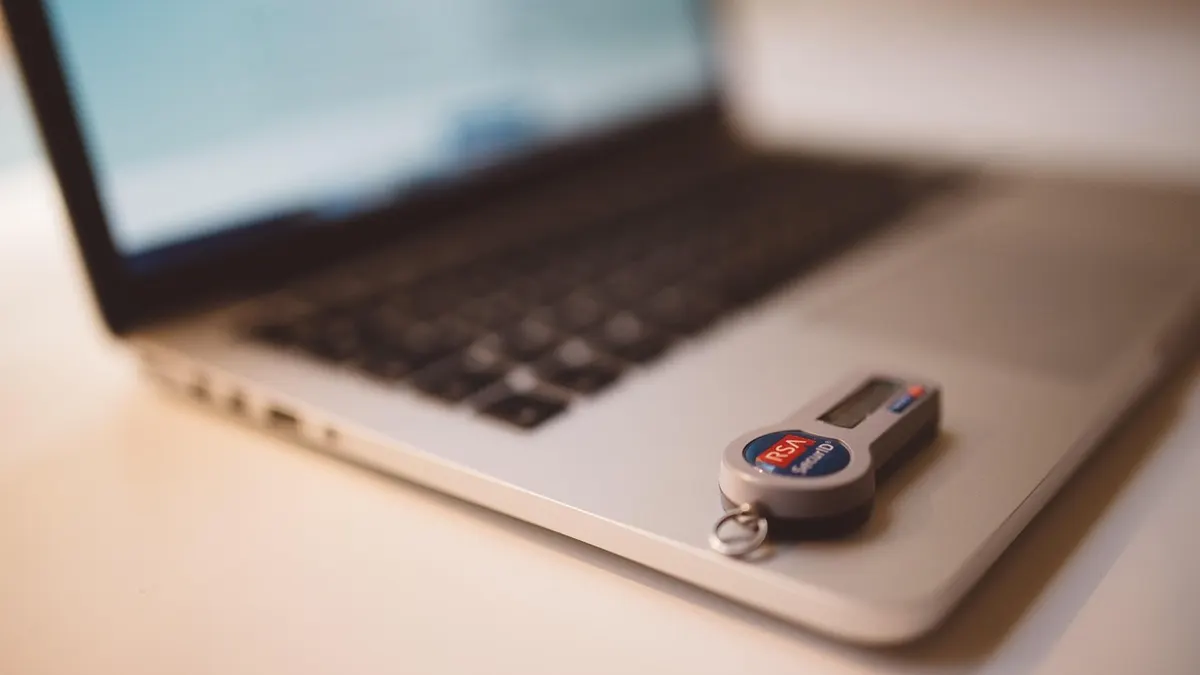
Certyfikat kwalifikowany w Windows to certyfikat podpisu elektronicznego wydany przez kwalifikowanego dostawcę usług zaufania, używany razem z chronionym kluczem prywatnym. Jego zasady opisuje eIDAS, czyli Rozporządzenie (UE) nr 910/2014 z 2014 r.; w praktyce na komputerze spotkasz Microsoft Windows 11, token USB albo kartę kryptograficzną.
Nie myl go z certyfikatem SSL strony internetowej ani zwykłym plikiem CER. Certyfikat kwalifikowany jest elementem rozwiązania do podpisywania, ale sam podpis powstaje dopiero wtedy, gdy aplikacja użyje właściwego klucza prywatnego i potwierdzisz operację PIN-em.
Czym jest certyfikat kwalifikowany?
Certyfikat kwalifikowany to cyfrowe potwierdzenie tożsamości przypisane do osoby i używane w systemie kwalifikowanych usług zaufania. Zawiera dane publiczne potrzebne do sprawdzenia podpisu, natomiast klucz prywatny pozostaje chroniony na nośniku lub w rozwiązaniu wskazanym przez dostawcę.
W mojej praktyce najwięcej nieporozumień zaczyna się od nazewnictwa. Klient mówi „mam podpis”, a faktycznie ma kartę, czytnik, PIN oraz aplikację. Każdy z tych elementów odpowiada za inną część działania.
- Certyfikat kwalifikowany - identyfikuje podpisującego i pozwala odbiorcy zweryfikować podpis.
- Podpis kwalifikowany - jest wynikiem podpisania konkretnego dokumentu przy użyciu certyfikatu oraz chronionego klucza.
- Karta kryptograficzna - przechowuje dane kryptograficzne i zwykle wymaga zewnętrznego czytnika kart.
- Token USB - łączy nośnik kryptograficzny z wtykiem USB, więc często nie potrzebuje osobnego czytnika.
- Oprogramowanie do podpisu - wykrywa nośnik, komunikuje się z Windows i pozwala podpisać plik PDF, XML lub inny obsługiwany format.
„Parafraza: rozporządzenie eIDAS ustanawia ramy dla identyfikacji elektronicznej i usług zaufania w transakcjach elektronicznych na rynku wewnętrznym.” - Parlament Europejski i Rada UE, Rozporządzenie (UE) nr 910/2014, 2014
Najkrótsza zasada brzmi: certyfikat kwalifikowany potwierdza tożsamość w usłudze zaufania, a podpis kwalifikowany jest operacją wykonaną na konkretnym dokumencie zgodnie z eIDAS.
Czy podpis kwalifikowany i profil zaufany to to samo?
Nie, podpis kwalifikowany i profil zaufany to odrębne mechanizmy, dlatego przed wysłaniem dokumentu trzeba sprawdzić, czego wymaga dana usługa lub instytucja. Informacje dla użytkowników o usługach zaufania publikuje Ministerstwo Cyfryzacji.
Profil zaufany służy przede wszystkim do potwierdzania tożsamości w usługach publicznych. Podpis kwalifikowany działa w oparciu o kwalifikowany certyfikat i rozwiązanie dostawcy. Nie zakładaj, że jeden mechanizm automatycznie zastępuje drugi w każdej procedurze.
| Element | Podpis kwalifikowany | Profil zaufany |
|---|---|---|
| Podstawa techniczna | Certyfikat kwalifikowany, klucz prywatny i aplikacja lub nośnik. | Mechanizm uwierzytelnienia używany w usługach administracji publicznej. |
| Typowe użycie | Podpisywanie dokumentów obsługiwanych przez daną stronę lub system. | Logowanie i podpisywanie spraw w usługach publicznych, gdy dana usługa go dopuszcza. |
| Co instalujesz w Windows? | Zwykle sterownik tokena, middleware i aplikację dostawcy. | Zwykle niczego nie instalujesz tylko po to, aby korzystać z profilu zaufanego. |
| Co sprawdzić przed użyciem? | Ważność certyfikatu, widoczność nośnika oraz wymagany format podpisu. | Wymagania konkretnej usługi na gov.pl lub w jej regulaminie. |
Treść ma charakter techniczny i informacyjny. Nie zastępuje konsultacji z prawnikiem ani pomocą techniczną kwalifikowanego dostawcy usług zaufania, zwłaszcza gdy od podpisu zależy skutek prawny dokumentu.
Przygotowanie certyfikatu kwalifikowanego - nośnik, PIN, sterownik i oprogramowanie
Przed instalacją certyfikatu kwalifikowanego w Windows przygotuj nośnik, aktualny pakiet dostawcy, PIN oraz konto administratora, jeśli instalator go zażąda. Najbezpieczniej pobrać program bezpośrednio z panelu klienta lub strony wystawcy, a nie z reklamy „pobierz teraz” w wyszukiwarce.
Co jest potrzebne do instalacji certyfikatu kwalifikowanego?
Do instalacji potrzebujesz co najmniej komputera z Windows 10 lub Windows 11, dostępu do internetu na czas pobrania pakietu i danych przekazanych przez dostawcę. Zależnie od rozwiązania dochodzi token USB, karta kryptograficzna z czytnikiem albo plik PFX chroniony hasłem.
Zrób krótką kontrolę zanim uruchomisz pierwszy instalator. Oszczędza to nerwów, zwłaszcza gdy podpis jest potrzebny „na już”.
- Token USB - podłączysz go dopiero po zainstalowaniu programu, jeśli tak zaleca instrukcja dostawcy.
- Karta kryptograficzna - wymaga zgodnego czytnika kart oraz sterownika czytnika.
- Plik PFX lub PKCS#12 - może zawierać materiał związany z kluczem prywatnym, dlatego przechowuj go poza ogólnodostępnym folderem.
- PIN do podpisu - wpisuj tylko w zaufanej aplikacji dostawcy lub w oknie podpisu, nigdy w formularzu przesłanym e-mailem.
- Numer seryjny nośnika - zapisz w bezpiecznym miejscu, bo wsparcie techniczne może o niego zapytać.
- Kopia danych - przed zmianami w magazynie certyfikatów zrób kopię ważnych dokumentów i zanotuj istniejące ustawienia.
Skąd pobrać sterownik tokena lub czytnika?
Sterownik tokena lub czytnika pobierz z oficjalnej strony producenta sprzętu albo z konta kwalifikowanego dostawcy usług zaufania. Nie instaluj plików z przypadkowych katalogów sterowników, forów ani reklam, ponieważ mogą być stare, niezgodne albo zawierać niechciane dodatki.
Przykład: jeśli urządzenie pokazuje się jako nieznany sprzęt w Menedżerze urządzeń, najpierw sprawdź nazwę modelu na obudowie tokena lub czytnika. Dopiero potem pobierz pakiet zgodny z Windows 11 64-bit. Nie wybieraj pliku tylko dlatego, że ma podobną nazwę.
- Wejdź na stronę dostawcy podpisu lub producenta czytnika, wpisując adres ręcznie albo korzystając z wcześniej zapisanego linku.
- Odszukaj sekcję pomocy, pobierania lub instalacji dla swojego modelu tokena, karty albo czytnika.
- Porównaj wersję Windows i architekturę systemu z opisem pobieranego pakietu.
- Zapisz instalator w folderze Pobrane i przeskanuj go aktywnym programem zabezpieczającym Windows.
- Sprawdź nazwę wydawcy w oknie kontroli konta użytkownika przed zgodą na instalację.
- Nie podawaj PIN-u, PUK-u ani hasła PFX osobie podającej się za „zdalne wsparcie” przez telefon lub komunikator.
Jeśli potrzebujesz pomocy przy samym sterowniku, zobacz także jak zainstalować sterownik w Windows 11.
Instalacja certyfikatu z tokena USB lub karty kryptograficznej
Instalacja certyfikatu z tokena USB albo karty kryptograficznej zwykle polega na zainstalowaniu middleware dostawcy, ponownym uruchomieniu Windows i dopiero wtedy podłączeniu nośnika. Aplikacja dostawcy udostępnia certyfikat programom Windows, więc ręczny import nie zawsze jest potrzebny.
Jak zainstalować certyfikat na tokenie USB krok po kroku?
Najpierw odłącz token USB, zainstaluj pakiet dostawcy, uruchom komputer ponownie, jeśli wymaga tego instrukcja, i podłącz token po restarcie. Taka kolejność ogranicza ryzyko, że Windows przypisze urządzeniu niewłaściwy, ogólny sterownik.
- Odłącz token USB lub czytnik kart od komputera, aby instalator mógł dodać właściwe komponenty w zalecanej kolejności.
- Uruchom pobrany pakiet jako zwykły użytkownik, a zgodę administratora zaakceptuj tylko wtedy, gdy wydawca instalatora się zgadza.
- Wybierz typową instalację, chyba że dokumentacja dostawcy wymaga wskazania konkretnego modułu CSP albo KSP.
- Uruchom komputer ponownie, gdy kreator wyraźnie o to poprosi.
- Podłącz token USB bezpośrednio do portu komputera, a nie do przypadkowego koncentratora USB bez zasilania.
- Otwórz aplikację dostawcy i sprawdź, czy widzi urządzenie oraz certyfikat bez wykonywania podpisu.
Przykład z codziennej diagnozy: token działa w porcie USB z tyłu komputera, ale nie w przednim porcie obudowy. To często problem z portem lub zasilaniem, a nie z certyfikatem. W laptopie sprawdź drugi port USB, ale nie próbuj pięć razy wpisywać PIN-u „na próbę”.
Dlaczego komputer nie widzi karty kryptograficznej?
Komputer najczęściej nie widzi karty kryptograficznej przez brak sterownika czytnika, niezgodny middleware, luźne połączenie USB albo konflikt ze starym oprogramowaniem. Najpierw sprawdź urządzenie w aplikacji dostawcy, a później w Menedżerze urządzeń Windows.
Z mojej praktyki wynika, że problem często wywołują pozostałości po innym czytniku. Nie odinstalowuj jednak wszystkiego na ślepo. Najpierw przeczytaj instrukcję swojego dostawcy i zanotuj nazwę aktualnego programu.
- Brak diody lub reakcji tokena - sprawdź inny port USB oraz czy urządzenie działa na drugim komputerze.
- Żółty znak w Menedżerze urządzeń - wskazuje na problem ze sterownikiem urządzenia, niekoniecznie z certyfikatem.
- Token widoczny, certyfikat niewidoczny - zwykle wymaga aktualizacji middleware lub uruchomienia aplikacji dostawcy.
- Komunikat o CSP/KSP - oznacza, że program podpisujący nie widzi komponentu kryptograficznego dostawcy.
- Dwa pakiety do różnych tokenów - mogą się konfliktować, dlatego usuwaj stare komponenty wyłącznie według instrukcji producenta.
- Brak reakcji po aktualizacji Windows - pobierz aktualną wersję programu z oficjalnego kanału wystawcy.
Czy trzeba importować certyfikat z tokena ręcznie?
Nie, certyfikatu z tokena lub karty zwykle nie importuje się ręcznie, ponieważ middleware dostawcy udostępnia go aplikacjom i magazynowi certyfikatów Windows. Ręczny import wykonuj tylko wtedy, gdy instrukcja konkretnego dostawcy wyraźnie go przewiduje.
Token i karta mają chronić klucz prywatny. Kopiowanie zawartości nośnika do przypadkowego pliku albo próba „wyciągnięcia klucza” nie jest metodą naprawy i może naruszyć zasady bezpieczeństwa rozwiązania.
Import pliku PFX lub CER do magazynu certyfikatów Windows
Import pliku PFX lub CER do magazynu certyfikatów Windows dodaje certyfikat do wybranego profilu użytkownika albo komputera, lecz tylko PFX może zawierać materiał związany z kluczem prywatnym. Microsoft Support opisuje osobne magazyny certyfikatów, dlatego wybór miejsca importu musi odpowiadać instrukcji aplikacji.
Jaka jest różnica między plikiem PFX a CER?
PFX to kontener PKCS#12, który może zawierać certyfikat, łańcuch certyfikatów i chroniony klucz prywatny, natomiast CER zwykle zawiera część publiczną certyfikatu. Sam plik CER zazwyczaj nie wystarcza do podpisania dokumentu.
Jeśli otrzymałeś kilka plików, nie zgaduj po ikonach w Eksploratorze. Sprawdź rozszerzenie i dokumentację wystawcy. Więcej o formatach wyjaśnia materiał różnica między plikiem CER a PFX.
| Format | Typowa zawartość | Do czego służy | Poziom ostrożności |
|---|---|---|---|
| PFX / P12 | Kontener PKCS#12; może zawierać certyfikat i chroniony klucz prywatny. | Import do środowiska, w którym aplikacja ma użyć odpowiednich danych do podpisu. | Wysoki - chroń plik i hasło, nie przesyłaj ich razem. |
| CER | Zwykle certyfikat publiczny. | Weryfikacja tożsamości, budowa zaufania lub przekazanie danych publicznych. | Niższy, ale nadal korzystaj z pliku od zaufanego źródła. |
Plik CER zwykle przenosi certyfikat publiczny, dlatego sam w sobie nie daje możliwości złożenia podpisu kwalifikowanego; do podpisu potrzebny jest dostęp do chronionego klucza prywatnego.
Jak zainstalować plik PFX w Windows 11?
Plik PFX w Windows 11 zaimportujesz przez Kreator importu certyfikatów, wybierając magazyn wskazany przez dostawcę i podając hasło tylko w zaufanym oknie systemowym. Przed importem zrób bezpieczną kopię pliku oraz upewnij się, że znasz jego pochodzenie.
- Zapisz plik PFX w lokalnym folderze o ograniczonym dostępie, a nie w publicznej chmurze lub folderze współdzielonym.
- Kliknij plik prawym przyciskiem myszy i wybierz opcję instalacji certyfikatu, jeśli dostawca zaleca tę metodę.
- Wybierz magazyn bieżącego użytkownika, gdy z certyfikatu ma korzystać tylko Twoje konto Windows.
- Podaj hasło do PFX wyłącznie w kreatorze importu i nie zapisuj go w notatniku ani w wiadomości e-mail.
- Nie zaznaczaj opcji eksportu klucza prywatnego bez wyraźnej potrzeby i instrukcji dostawcy.
- Zakończ kreator, a następnie sprawdź obecność wpisu w Certmgr.msc lub w aplikacji podpisu.
Do którego magazynu importować certyfikat?
Certyfikat importuj do magazynu bieżącego użytkownika, gdy ma działać w programach uruchamianych na Twoim koncie Windows; magazyn komputera wybieraj tylko wtedy, gdy wymaga tego konkretna aplikacja lub instrukcja administratora. Certmgr.msc pokazuje magazyny bieżącego użytkownika, a nie zastępuje konfiguracji tokena.
Aby otworzyć Menedżer certyfikatów, naciśnij klawisze Windows + R, wpisz certmgr.msc i zatwierdź Enterem. Następnie przejdź do „Osobisty” oraz „Certyfikaty”. Nie usuwaj wpisów tylko dlatego, że ich nazwy nie rozpoznajesz - mogą być używane przez VPN, firmową pocztę lub inne usługi.
- Magazyn bieżącego użytkownika - jest dostępny dla aktualnie zalogowanego konta Windows.
- Magazyn komputera lokalnego - może wymagać uprawnień administratora i służy innym scenariuszom niż osobisty podpis użytkownika.
- Folder Osobisty - często zawiera certyfikaty użytkownika potrzebne aplikacjom podpisującym.
- Nieprawidłowy magazyn - może sprawić, że program nie pokaże certyfikatu na liście podpisu.
- Eksportowalność klucza - ustawienie wpływa na możliwość późniejszego eksportu, więc nie zmieniaj go bez potrzeby.
Test certyfikatu kwalifikowanego i podpisanie dokumentu
Test certyfikatu kwalifikowanego wykonaj na niepoufnym pliku, sprawdzając nazwę certyfikatu, datę ważności, przeznaczenie klucza oraz status łańcucha certyfikatów. Dopiero po poprawnym teście podpisuj dokument przeznaczony do urzędu, kontrahenta lub sprawy zawodowej.
Jak sprawdzić, czy certyfikat kwalifikowany działa?
Najpierw sprawdź certyfikat w aplikacji dostawcy lub w Certmgr.msc, a następnie podpisz testowy dokument zgodnie z instrukcją programu. Poprawny test wymaga widocznego nośnika, aktualnego certyfikatu i braku błędu weryfikacji łańcucha.
- Podłącz token USB albo kartę z czytnikiem i uruchom aplikację dostawcy podpisu.
- Odszukaj certyfikat podpisu elektronicznego i sprawdź jego datę ważności bez ujawniania pełnych danych osobowych osobom postronnym.
- Zweryfikuj, czy aplikacja nie zgłasza problemu z łańcuchem certyfikatów lub usługą kryptograficzną.
- Wybierz mały, niepoufny plik testowy, na przykład własny PDF z jednym zdaniem.
- Podpisz dokument wyłącznie w obsługiwanym programie i wpisz PIN dopiero wtedy, gdy rozpoznajesz operację.
- Otwórz podpisany plik i sprawdź komunikat weryfikacji w aplikacji dostawcy albo w narzędziu odbiorcy dokumentu.
Przykład: przygotuj PDF „test podpisu - data”, zapisz go lokalnie, podpisz i sprawdź wynik. Nie testuj na umowie zawierającej PESEL, dane finansowe lub informacje pracowników. Instrukcję dla PDF uzupełnia artykuł jak sprawdzić podpis elektroniczny w PDF.
Jak użyć certyfikatu do podpisu elektronicznego?
Podpis elektroniczny utworzysz przez wybranie dokumentu w aplikacji wskazanej przez dostawcę, wskazanie certyfikatu i zatwierdzenie operacji PIN-em. Format podpisu, na przykład podpis wewnętrzny PDF albo osobny plik podpisu, zależy od wymagań odbiorcy.
Sprawdź wymagany format przed podpisaniem. Urząd lub kontrahent może oczekiwać konkretnego rodzaju pliku, a po podpisaniu zmiana treści dokumentu zwykle unieważnia możliwość poprawnej weryfikacji podpisu.
- Dokument PDF - podpisuj w formacie obsługiwanym przez program dostawcy oraz przez odbiorcę.
- Plik XML - zachowaj dokładną strukturę pliku, bo ręczna edycja po podpisaniu zmienia dane.
- PIN do podpisu - wpisuj dopiero po sprawdzeniu nazwy dokumentu i certyfikatu na ekranie.
- Potwierdzenie operacji - zapisz w bezpiecznym miejscu podpisany plik oraz wymagane potwierdzenie, jeśli system je tworzy.
- Weryfikacja odbiorcy - upewnij się, że odbiorca akceptuje wybrany format podpisu przed wysłaniem dokumentu.
„Parafraza: Windows udostępnia magazyny certyfikatów dla użytkownika i komputera, a sposób importu powinien odpowiadać zastosowaniu certyfikatu.” - Microsoft Support, dokumentacja Certificate Manager i importu certyfikatów, sprawdzona w 2025 r.
Skutek prawny podpisu zależy od rodzaju dokumentu, procesu i aktualnych przepisów. Treść nie zastępuje porady prawnej ani potwierdzenia wymagań u odbiorcy dokumentu.
Problemy z certyfikatem kwalifikowanym - PIN, sterowniki i brak widoczności
Gdy certyfikat nie jest widoczny podczas podpisywania, najczęściej winny jest sterownik tokena, middleware, port USB, niewłaściwy magazyn Windows albo blokada PIN-u. Zatrzymaj się po pierwszym podejrzanym komunikacie, sprawdź urządzenie w aplikacji dostawcy i nie próbuj obchodzić zabezpieczeń.
Dlaczego program nie widzi certyfikatu podczas podpisywania?
Program nie widzi certyfikatu najczęściej dlatego, że token lub karta nie są poprawnie wykrywane przez middleware albo certyfikat trafił do niewłaściwego magazynu. Zacznij od aplikacji dostawcy, ponieważ ona najszybciej pokaże, czy problem dotyczy sprzętu, czy wyłącznie programu podpisującego.
- Komunikat „brak certyfikatu” - sprawdź, czy token jest podłączony i czy aplikacja dostawcy widzi urządzenie.
- Komunikat CSP lub KSP - zainstaluj właściwy komponent kryptograficzny z oficjalnego pakietu dostawcy.
- Certyfikat wygasł - skontaktuj się z wystawcą w sprawie odnowienia, zamiast próbować zmieniać datę systemową.
- Brak łańcucha zaufania - zaktualizuj system i wykonaj kroki wskazane przez dostawcę certyfikatu.
- Certyfikat widoczny tylko w jednym programie - sprawdź wymagania tego programu dotyczące magazynu oraz obsługi tokena.
- Stary czytnik kart - pobierz aktualny sterownik zgodny z konkretnym modelem i wersją Windows.
Co zrobić po trzykrotnie błędnym PIN-ie?
Po trzykrotnie błędnym PIN-ie nie próbuj dalej odgadywać kodu, ponieważ token lub karta mogą zostać zablokowane. Użyj wyłącznie procedury dostawcy, która może przewidywać kod PUK, aplikację administracyjną albo kontakt z pomocą techniczną.
Nie istnieje bezpieczny uniwersalny sposób na ominięcie blokady. Osoba proponująca „reset PIN-u bez PUK” przez zdalny pulpit, nieznaną aplikację lub płatny program powinna wzbudzić ostrożność.
- Odłącz nośnik, jeśli aplikacja wyświetla komunikat o blokadzie PIN-u.
- Sprawdź dokładne brzmienie błędu i model tokena albo karty.
- Odszukaj oficjalną instrukcję kwalifikowanego dostawcy usług zaufania dla tego nośnika.
- Użyj kodu PUK wyłącznie wtedy, gdy instrukcja jasno opisuje tę procedurę dla Twojego rozwiązania.
- Jeżeli nie masz PUK-u, skontaktuj się z oficjalnym wsparciem wystawcy przez dane z umowy lub panelu klienta.
- Nie wysyłaj zdjęcia tokena, PIN-u ani PUK-u e-mailem jako „potwierdzenia tożsamości”.
Bezpieczeństwo PIN-u, tokena i kopii PFX
Bezpieczne używanie certyfikatu kwalifikowanego oznacza rozdzielenie nośnika, PIN-u oraz ewentualnego pliku PFX i jego hasła. Nigdy nie wysyłaj tych elementów jednym kanałem, ponieważ połączenie PFX z hasłem może umożliwić nieuprawnione użycie materiału kryptograficznego.
Jak bezpiecznie przechowywać plik PFX?
Plik PFX przechowuj w zaszyfrowanym, ograniczonym lokalnie miejscu lub według procedury firmowej, a hasło zapisuj osobno. Nie umieszczaj pliku PFX w publicznym linku chmurowym ani nie przesyłaj go razem z hasłem w jednej wiadomości.
- Kopia PFX - wykonuj ją tylko wtedy, gdy pozwala na to dostawca i rzeczywiście potrzebujesz kopii zapasowej.
- Hasło PFX - przechowuj oddzielnie od pliku, najlepiej w zatwierdzonym menedżerze haseł.
- Token USB - traktuj jak klucz do ważnej usługi i nie zostawiaj go w komputerze bez nadzoru.
- PIN do podpisu - nie zapisuj go na kartce przy tokenie ani w nazwie pliku.
- Chmura - przed synchronizacją sprawdź, kto ma dostęp do folderu i czy plik jest dodatkowo chroniony.
- Komputer współdzielony - podpisuj dokumenty tylko na własnym, zabezpieczonym koncie Windows.
Czy można wysłać plik PFX e-mailem?
Nie, wysyłanie pliku PFX zwykłym e-mailem nie jest zalecane, ponieważ kontener PKCS#12 może zawierać dane powiązane z kluczem prywatnym. Jeśli procedura firmowa wymaga przekazania pliku, użyj zatwierdzonego bezpiecznego kanału i prześlij hasło całkowicie osobno.
Najprostszy przykład błędu: plik PFX trafia w załączniku, a hasło kilka linijek niżej w tej samej wiadomości. To nie jest rozdzielenie zabezpieczeń. W razie wątpliwości zapytaj dostawcę, czy plik w ogóle powinien być eksportowany.
Najczęściej zadawane pytania
Czy certyfikat kwalifikowany trzeba instalować ręcznie?
To zależy od nośnika i aplikacji dostawcy. Certyfikat na karcie lub tokenie jest zwykle dostępny po instalacji właściwego oprogramowania, natomiast plik PFX może wymagać importu do odpowiedniego magazynu Windows.
Czy plik CER umożliwia złożenie podpisu kwalifikowanego?
Nie, sam plik CER zwykle zawiera część publiczną certyfikatu i służy głównie do weryfikacji. Do podpisania dokumentu potrzebny jest dostęp do chronionego klucza prywatnego przez token, kartę lub inne rozwiązanie dostawcy.
Gdzie znaleźć certyfikat w Windows 11?
Certyfikaty bieżącego użytkownika sprawdzisz przez Windows + R, wpisanie certmgr.msc i przejście do „Osobisty” oraz „Certyfikaty”. W przypadku tokena sprawdź też aplikację dostawcy, bo to ona potwierdzi prawidłową komunikację z nośnikiem.
Dlaczego program nie widzi certyfikatu na tokenie?
Najczęstsze przyczyny to brak sterownika tokena, niezgodne middleware, problem z portem USB albo niewłaściwy magazyn certyfikatów Windows. Najpierw sprawdź token w programie dostawcy, potem sterownik i ustawienia aplikacji podpisującej.
Co zrobić po trzykrotnie błędnym PIN-ie?
Nie wpisuj kolejnych kombinacji PIN-u. Token lub karta mogą wymagać odblokowania kodem PUK albo procedurą oficjalnego wsparcia wystawcy, zależnie od modelu nośnika.
Czy można wysłać plik PFX e-mailem?
Nie jest to zalecane, ponieważ PFX może zawierać materiał powiązany z kluczem prywatnym. Jeżeli musisz go przekazać zgodnie z procedurą, użyj bezpiecznego kanału, a hasło przekaż oddzielnie.
Źródła i literatura
Poniższe źródła warto sprawdzić ponownie przed publikacją procedury dla konkretnego dostawcy, ponieważ aplikacje, sterowniki i wymagania usług mogą się zmieniać.
Źródła prawne i instytucjonalne
- EUR-Lex - Rozporządzenie (UE) nr 910/2014 eIDAS, 2014.
- Ministerstwo Cyfryzacji - informacje o usługach cyfrowych i zaufania, dostęp sprawdzany przed publikacją.
- Narodowe Centrum Certyfikacji - informacje o infrastrukturze zaufania, dostęp sprawdzany przed publikacją.
Dokumentacja systemu Windows
- Microsoft Support - pomoc dotycząca certyfikatów i systemu Windows, instrukcje sprawdzane przed publikacją.
- Microsoft Learn - dokumentacja techniczna magazynów certyfikatów Windows, dostęp sprawdzany przed publikacją.
Redaktor technologiczny. Pisze o przesyłaniu i udostępnianiu plików, chmurze i bezpieczeństwie danych - prosto, konkretnie i na przykładach. Testuje narzędzia na własnych plikach, zanim je opisze.